IT-Due-Diligence · Unternehmensnachfolge und Verkauf
Wenn die IT den Kaufpreis mitverhandelt
Bei jeder Nachfolge und jedem Unternehmensverkauf sitzt ein unsichtbarer Verhandlungspartner mit am Tisch: die IT des Unternehmens. Erwerber prüfen sie inzwischen so selbstverständlich wie Bilanzen und Verträge – und ihre Befunde bewegen Kaufpreise, Garantiekataloge und manchmal die Frage, ob überhaupt gekauft wird. Diese Seite beschreibt, was in einer IT-Due-Diligence geprüft wird, welche Befunde teuer werden und wie sich Verkäufer vorbereiten, solange noch Zeit ist.
GegenstandPrüffelder, Preiswirkung, Vorbereitung
AdressatInhaber vor der Übergabe, Erwerber, Beiräte
Auf dieser SeiteFünf Prüffelder, vier rote Flaggen, ein Fahrplan
01
Warum die IT bewertungsrelevant geworden ist
Vor zwanzig Jahren war die IT ein Kostenblock im Anhang. Heute ist sie Träger der Prozesse, der Kundenbeziehung – und der Risiken.
Ein Erwerber kauft künftige Erträge – und die entstehen in Prozessen, die ohne IT nicht laufen. Deshalb interessiert ihn nicht, ob die IT „modern“ ist, sondern dreierlei: Trägt sie das Geschäft verlässlich weiter, wenn der bisherige Inhaber geht? Welcher Investitionsstau ist eingepreist – und welcher nicht? Und welche Risiken – von der Lizenzlücke bis zum Sicherheitsvorfall – kauft er unbesehen mit?
Für den Verkäufer heißt das: Die IT ist kein Thema für die letzte Woche des Prozesses. Befunde, die im Datenraum auftauchen, werden verhandelt – als Kaufpreisabzug, Garantie oder Einbehalt. Befunde, die zwei Jahre vorher behoben wurden, tauchen gar nicht erst auf. Der Unterschied zwischen beiden ist regelmäßig sechsstellig.
02
Die fünf Prüffelder
Jede seriöse IT-Due-Diligence arbeitet dieselben fünf Felder ab – mit unterschiedlicher Tiefe, aber gleicher Logik.
| Prüffeld | Leitfrage | Typischer Befund |
|---|
| Systeme & Architektur | Trägt die Landschaft das Geschäft die nächsten fünf Jahre? | Kernsystem am Lebensende, Migration unausweichlich |
| Verträge & Lizenzen | Ist alles, was läuft, sauber lizenziert und kündbar übertragbar? | Unterlizenzierung, Change-of-Control-Klauseln |
| Personal & Wissen | Hängt der Betrieb an einzelnen Köpfen? | Admin-Wissen bei ein, zwei Personen, nichts dokumentiert |
| Sicherheit & Compliance | Welche Risiken und Pflichten werden miterworben? | Fehlende Nachweise, ungetestete Wiederherstellung |
| Kosten & Projekte | Was kostet die IT wirklich – heute und nach dem Übergang? | Aufgestauter Investitionsbedarf außerhalb der Planung |
Zusammenstellung: Alexander Maintok, VALLEY IT GROUP
„Im Datenraum gibt es keine kleinen IT-Themen. Es gibt nur Themen, die der Verkäufer vorher gelöst hat – und Themen, die der Käufer einpreist.“
Alexander Maintok · VALLEY IT GROUP
03
Vier rote Flaggen, die Kaufpreise bewegen
R — 01
Personenabhängigkeit
Wenn Passwörter, Systemwissen und Lieferantenbeziehungen bei ein, zwei Köpfen liegen – womöglich beim mitverkaufenden Inhaber selbst –, kauft der Erwerber ein Klumpenrisiko. Gegenmittel: Dokumentation, Vertretungsregeln und frühe Bindung der Schlüsselpersonen. Nichts davon geht in vier Wochen.
R — 02
Ungeklärte Lizenz- und Vertragslagen
Unterlizenzierung wird beim Eigentümerwechsel regelmäßig entdeckt – Herstelleraudits folgen Transaktionen erstaunlich zuverlässig. Und Change-of-Control-Klauseln in Software- und Dienstleisterverträgen können dem Erwerber genau die Systeme kündigen, die er zu kaufen glaubte.
R — 03
Das Kernsystem am Lebensende
Eine unausweichliche Migration – das abgekündigte ERP, die Individualsoftware ohne Entwickler – ist aus Käufersicht ein Kaufpreisabzug in Höhe des Projekts plus Risikoaufschlag. Verkäufer, die die Migration selbst noch anstoßen und beziffern, verhandeln über ein Projekt; Verkäufer, die sie verschweigen, über ihre Glaubwürdigkeit.
R — 04
Sicherheitsnachweise, die fehlen
Erwerber und ihre Versicherer fragen inzwischen standardmäßig nach Sicherheitskonzept, Vorfallhistorie, getesteter Wiederherstellung und – je nach Branche – regulatorischen Nachweisen. Fehlende Belege werden als vorhandenes Risiko gewertet, nicht als Dokumentationslücke. Der Nachweis ist hier buchstäblich bares Geld.
04
Der Fahrplan für Verkäufer: Exit-Readiness
Die beste IT-Due-Diligence ist die, die man zwei Jahre vor dem Verkauf selbst beauftragt.
Standortbestimmung (vier bis sechs Wochen): Eine Prüfung nach Erwerbermaßstäben, nur eben im eigenen Auftrag – mit einem Bericht, der Befunde nach Preiswirkung sortiert. Das Ergebnis ist oft ernüchternd und immer wertvoll: Es ist die Verhandlungsposition der Gegenseite, zwei Jahre im Voraus gelesen.
Beheben nach Preiswirkung (sechs bis vierundzwanzig Monate): Zuerst, was billig zu beheben und teuer zu verhandeln ist – Dokumentation, Lizenzbereinigung, Vertretungsregeln, getestete Wiederherstellung. Große Migrationsentscheidungen werden angestoßen oder sauber beziffert; beides ist besser als Schweigen.
Datenraumreife (laufend): Applikationslandkarte, Vertragsübersicht, Kostenaufstellung und Nachweise so führen, dass sie jederzeit vorzeigbar sind. Ein aufgeräumter IT-Datenraum verkürzt jede Transaktion – und signalisiert dem Erwerber, dass auch der Rest des Hauses so geführt wird.
05
Wer diese Prüfung verantwortet
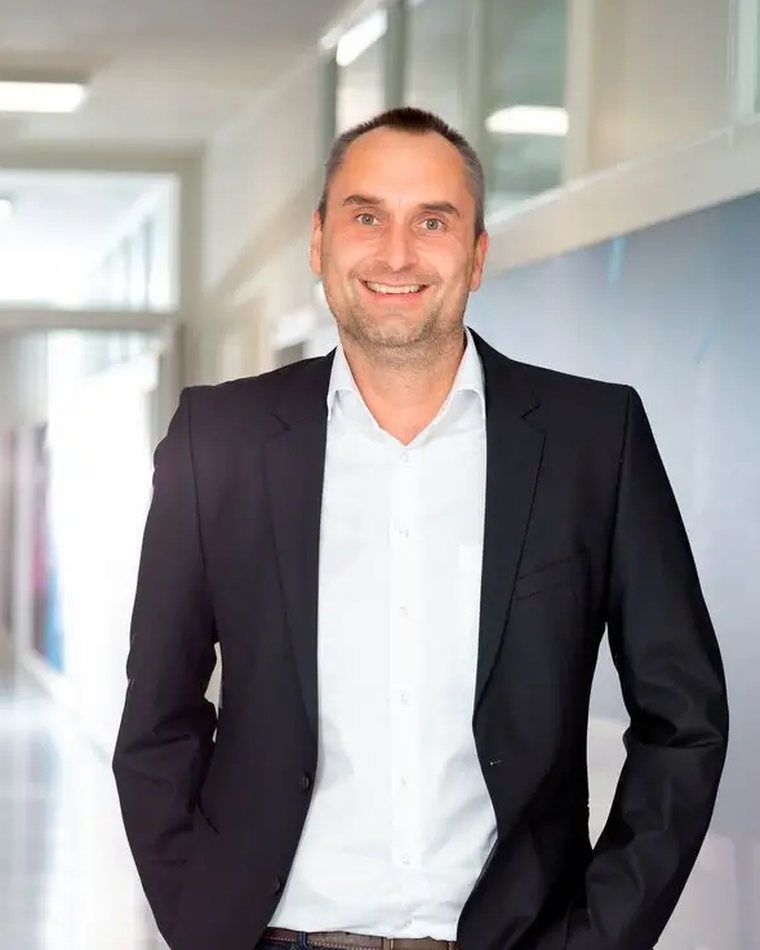
Alexander Maintok verantwortet das operative Geschäft der VALLEY IT GROUP – einer Gruppe, die durch Zukäufe mittelständischer IT-Häuser gewachsen ist – und kennt die IT-Due-Diligence damit von beiden Seiten des Datenraums. Er führt zwei Gesellschaften der Gruppe als Geschäftsführer, gehörte bei Gaia-X zu den Mitwirkenden der ersten Stunde und ist der Gruppe als Kommanditist der VALLEY Management Beteiligungs GmbH & Co. KG auch als Gesellschafter verbunden – die Maßstäbe eines Erwerbers sind insofern seine eigenen. Gespräche führt er vertraulich – von Unternehmer zu Unternehmer.
06
Häufige Fragen zur IT-Due-Diligence
Wann sollte die IT-Due-Diligence im Verkaufsprozess stattfinden?
Aus Erwerbersicht vor der Preisfindung, meist parallel zur Financial und Legal Due Diligence. Aus Verkäufersicht idealerweise ein bis zwei Jahre vor dem Verkauf als eigene Standortbestimmung – dann bleibt Zeit, wertmindernde Befunde zu beheben statt sie zu verhandeln.
Was sind die häufigsten wertmindernden Befunde?
Personenabhängigkeit, ungeklärte Lizenzlagen, Kernsysteme kurz vor erzwungener Migration, fehlende Dokumentation und unzureichende Sicherheitsnachweise. Bemerkenswert: Vier der fünf lassen sich mit überschaubarem Budget beheben – wenn man früh genug beginnt.
Wie lange dauert eine IT-Due-Diligence?
Für ein mittelständisches Unternehmen typischerweise zwei bis vier Wochen: Datenraumanalyse, Interviews mit IT und Schlüsselpersonen, Systemeinblick, danach ein Bericht mit Risiko- und Kostenbewertung. Als Verkäufer-Standortbestimmung mit Maßnahmenplan eher vier bis sechs Wochen.
Was gehört in den Datenraum?
Applikations- und Infrastrukturübersicht, Lizenz- und Wartungsverträge, Dienstleisterverträge mit Laufzeiten, Organigramm mit Schlüsselrollen und Vertretungen, Sicherheitskonzepte samt Vorfallhistorie, laufende und geplante Projekte mit Budgets. Faustregel: Alles, wonach ein Erwerber fragen wird – bevor er fragt.
Verändert die IT wirklich den Kaufpreis?
Regelmäßig. Aufgestauter Investitionsbedarf wird abgezogen oder in Garantien und Einbehalte verpackt; ungeklärte Risiken erhöhen den Abschlag. Umgekehrt rechtfertigt eine nachweislich geordnete, übergabefähige IT höhere Bewertungen, weil sie das Integrationsrisiko des Erwerbers senkt – sie ist eines der wenigen Werttreiber-Themen, die ein Verkäufer noch kurz vor dem Prozess selbst in der Hand hat.
Gespräch
Denken Sie an Übergabe oder Zukauf?
Ob als Verkäufer, der wissen will, wie sein Haus durch fremde Augen aussieht, oder als Erwerber vor einer Entscheidung: Ein erstes Gespräch ist vertraulich – und klärt zunächst nur, welche Prüftiefe Ihr Fall wirklich braucht.
Gespräch vereinbaren
Termin direkt aus dem Kalender